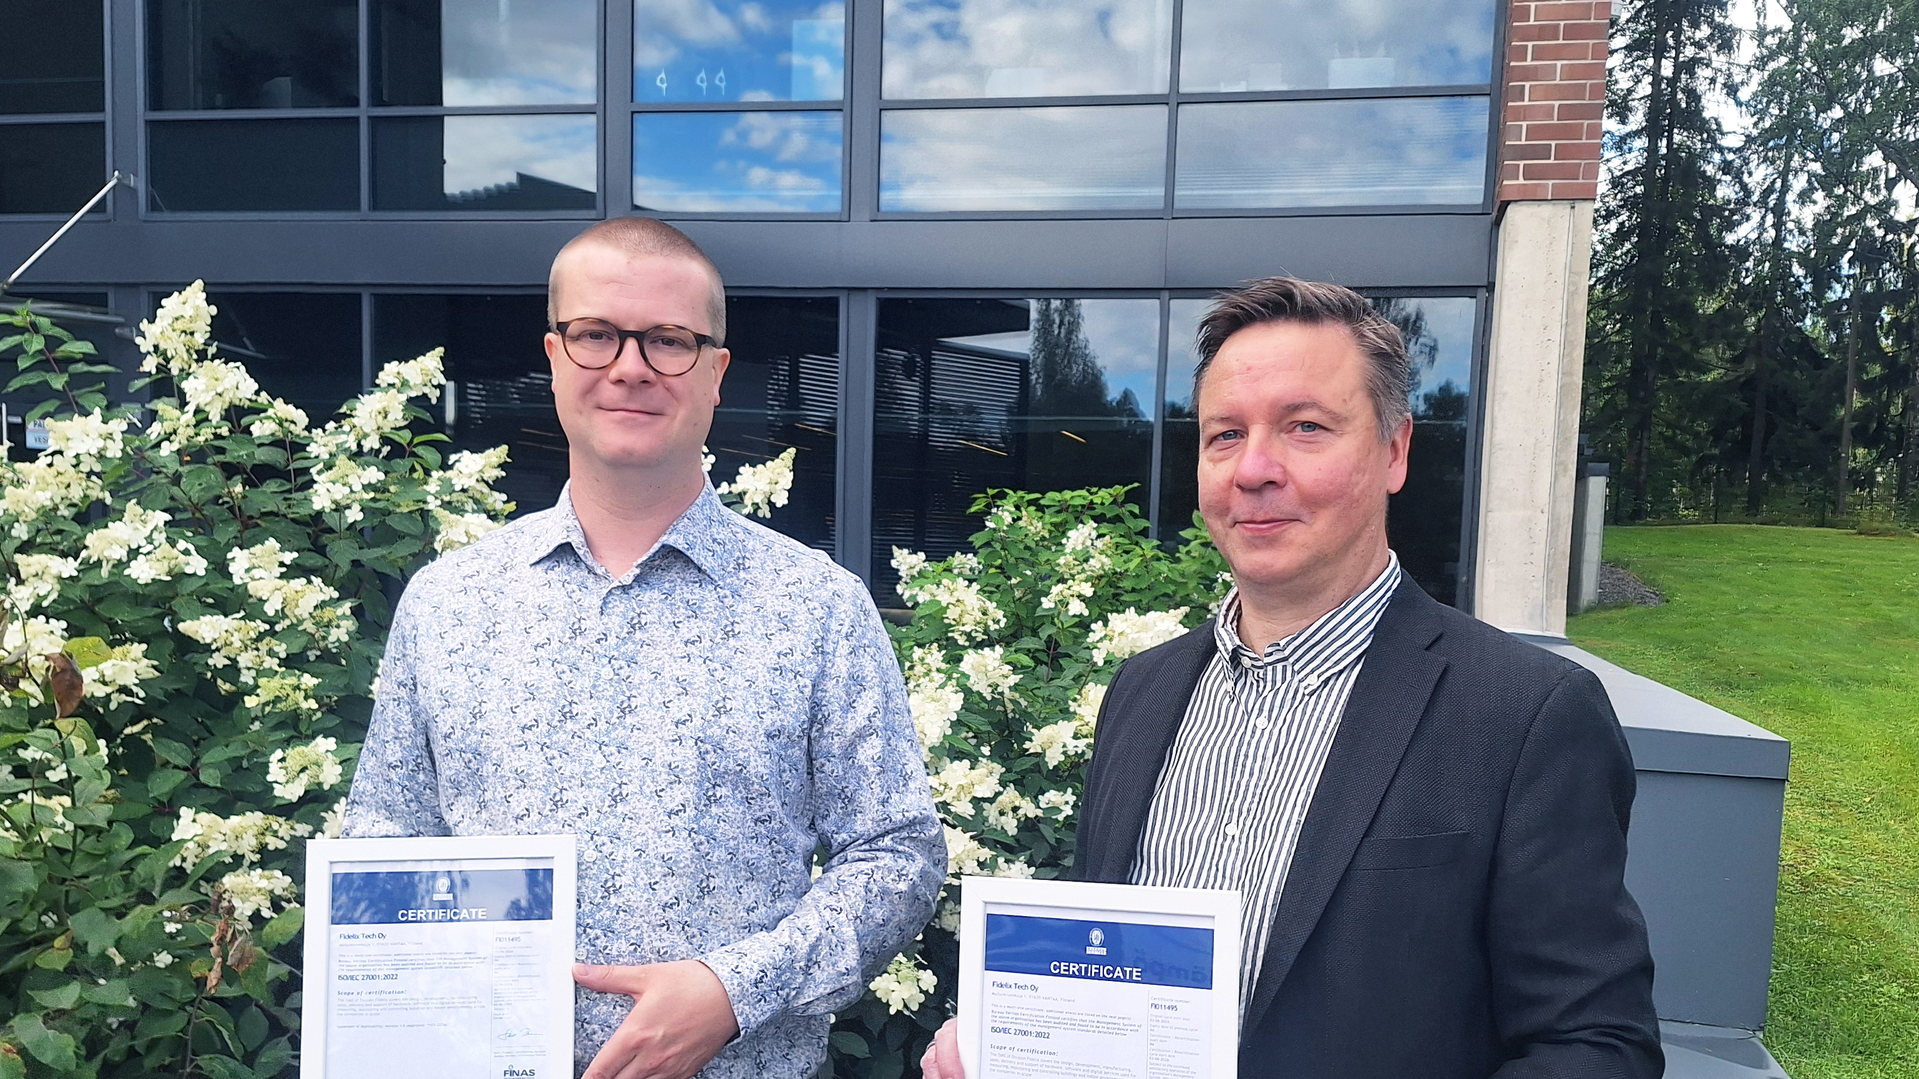
Fidelix-bolagen Fidelix Tech Oy, EcoGuard AB, Lansen Systems AB och Larmia Control AB har beviljats ISO/IEC 27001-certifiering för informationssäkerhet av Bureau Veritas.
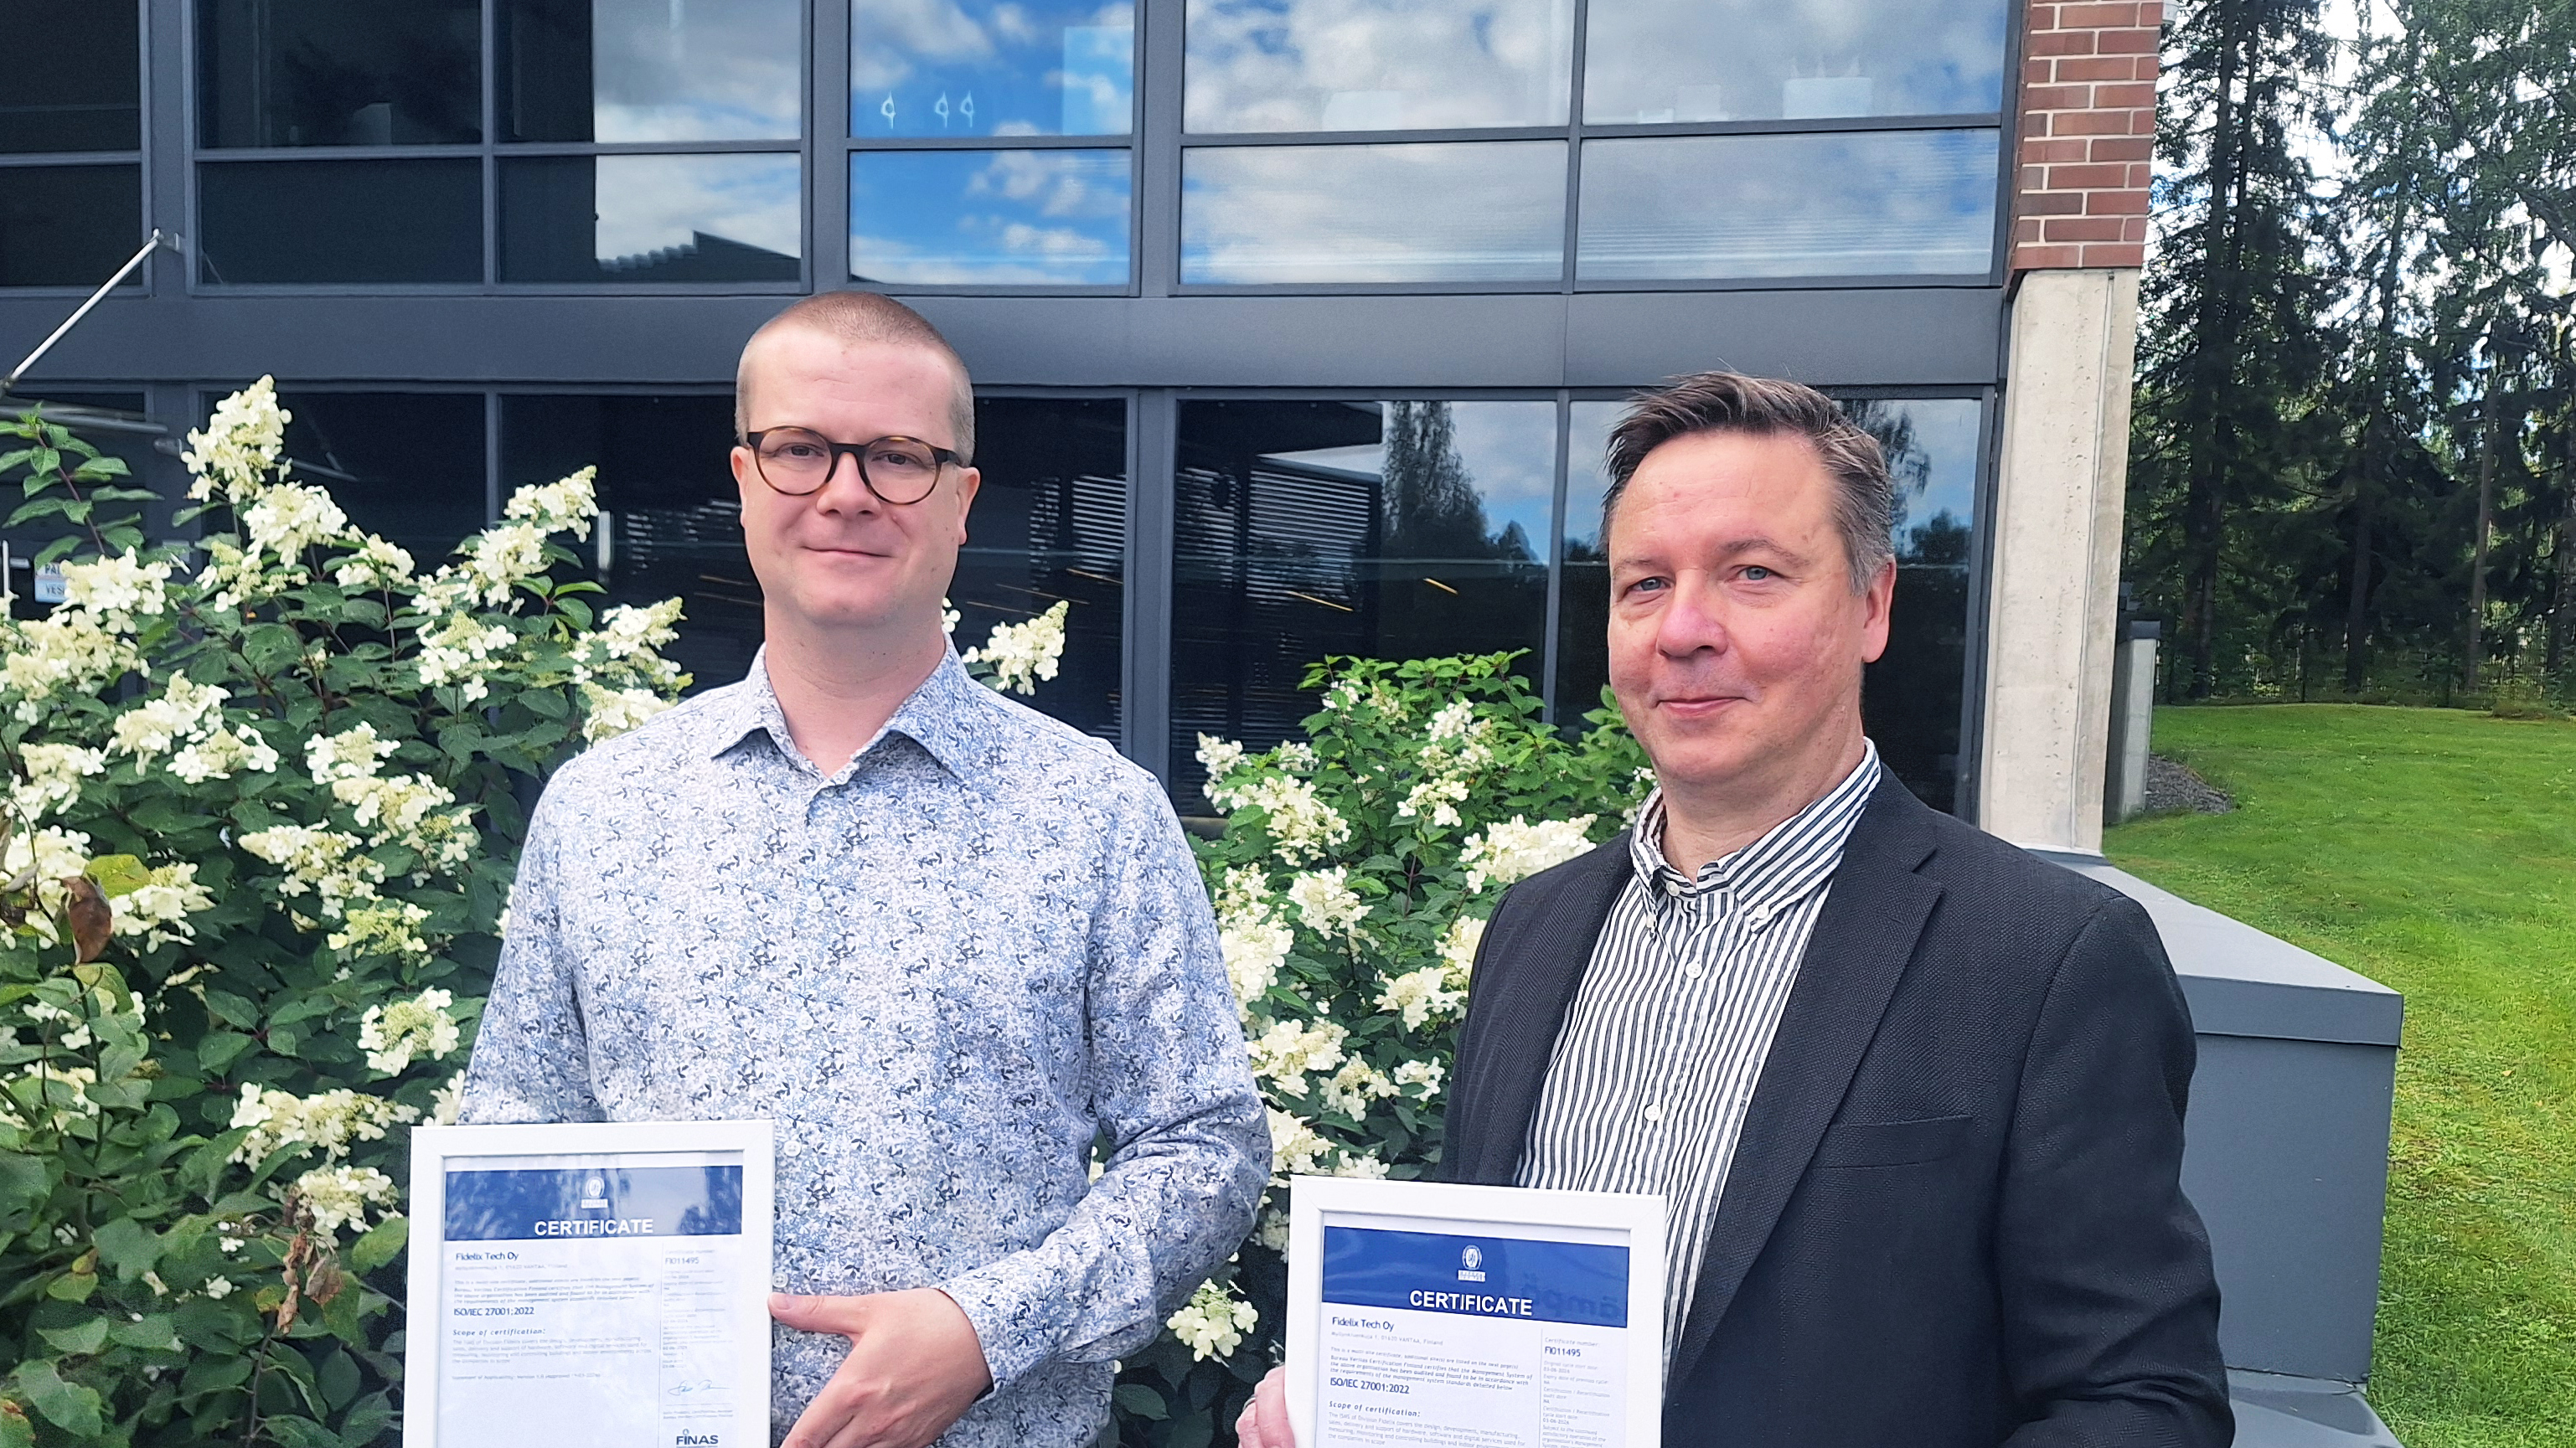 IT Manager Fredrik Bergstén and Senior Quality & Compliance Manager Timo Pellinen.
Certifieringen omfattar design, utveckling, tillverkning, försäljning, leverans och support av hårdvara, mjukvara och digitala tjänster för byggnader och inomhusmiljöer inom de certifierade Fidelix-bolagen.
ISO 27001 är den ledande internationella standarden för informationssäkerhetshantering. Certifieringen innebär en oberoende verifiering av att Fidelix-bolagen hanterar och skyddar information i enlighet med erkända globala praxis, vilket omfattar såväl deras egen verksamhet som kund- och partnerdata.
Den ger oss också ett försprång inför skärpta lagkrav, däribland NIS2, Cyber Resilience Act och GDPR.
- Att uppnå ISO 27001-certifiering är en viktig milstolpe för oss. Det speglar ett långsiktigt lagarbete för att bygga upp ett strukturerat och effektivt ledningssystem för informationssäkerhet inom våra företag”, säger Timo Pellinen, Senior Quality & Compliance Manager på Fidelix.
- Samtidigt bekräftar det för våra kunder och samarbetspartner att informationssäkerhet är en integrerad del av vår dagliga verksamhet och inte behandlas som en separat funktion.”
Byggt på gemensamma rutiner och dagliga åtgärder
Säkerheten är inbyggd i våra produkter och tjänster och stöds av en kultur som bygger på riskmedvetenhet och delat ansvar.
I praktiken innebär detta tydliga processer, kontinuerliga riskbedömningar och ett starkt fokus på medvetenhet – allt från utbildning av medarbetare till konsekvent hantering av information och rapportering av potentiella risker.
- Denna prestation är resultatet av ett konsekvent arbete i hela organisationen. Den bygger på vardagliga åtgärder, från säker informationshantering och riskidentifiering till att följa fastställda processer. Det stärker förtroendet hos våra kunder och samarbetspartner och stödjer vår förmåga att verka i en alltmer reglerad miljö, säger Fredrik Bergstén, IT-chef på Fidelix.
Varför informationssäkerhet är viktigt hos Fidelix
Informationssäkerhet är viktigt hos Fidelix eftersom våra system verkar i den kritiska skärningspunkten mellan fysiska byggnader och digital infrastruktur, där hårdvara, mjukvara och molntjänster kombineras – något som kunderna förlitar sig på dagligen. Dessa system samlar in, bearbetar och använder data om byggnaders prestanda, inomhusförhållanden och energianvändning – data vars konfidentialitet, integritet och tillgänglighet är avgörande inte bara för vår egen verksamhet, utan även för de kunder som är beroende av den.
Denna kombination av fysiska produkter, uppkopplade system och molntjänster innebär att säkerheten måste upprätthållas konsekvent under hela livscykeln, från produktutveckling och leverans till löpande service och support. ISO 27001 tillhandahåller det strukturerade, internationellt erkända ramverket som gör detta möjligt, vilket säkerställer att säkerheten systematiskt byggs in i våra processer, produkter och tjänster, och att riskerna hanteras konsekvent i alla Fidelix-företag.
Blicken framåt: Integrerad säkerhet och kvalitet
För att ligga i framkant inom informationssäkerhet måste vi först veta exakt vad vi skyddar. Därför integrerar Fidelix informationssäkerhet och kvalitetsledning i ett enda, enhetligt system som är konsekvent inbäddat i det dagliga arbetet, vilket stärker styrningen och hjälper oss att överträffa kundernas och myndigheternas förväntningar.